
Addebiti non autorizzati sull’account pubblicitario Facebook
Ecco come agiscono gli hacker!
Voglio raccontarti il caso di un cliente accortosi che Facebook stava per addebitargli spese per campagne pubblicitarie non autorizzate.
Ecco la storia.
Un cliente mi ha contattato dopo aver ricevuto un sms di notifica dalla banca, che gli chiedeva di autorizzare un pagamento Facebook per inserzioni di un importo un pò troppo alto rispetto al solito.
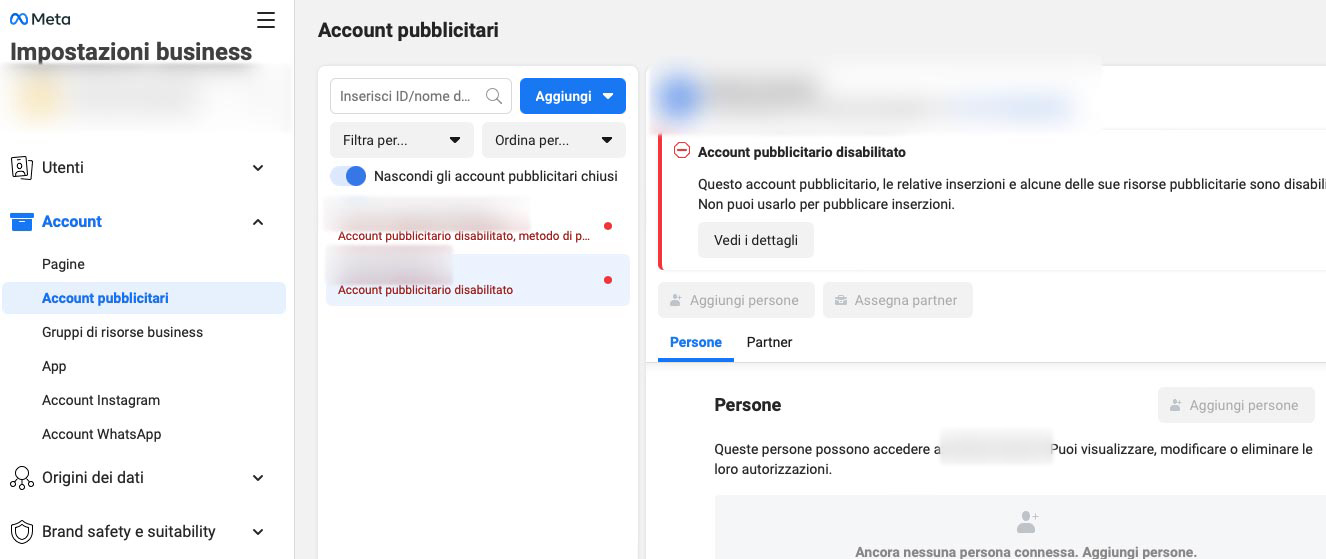
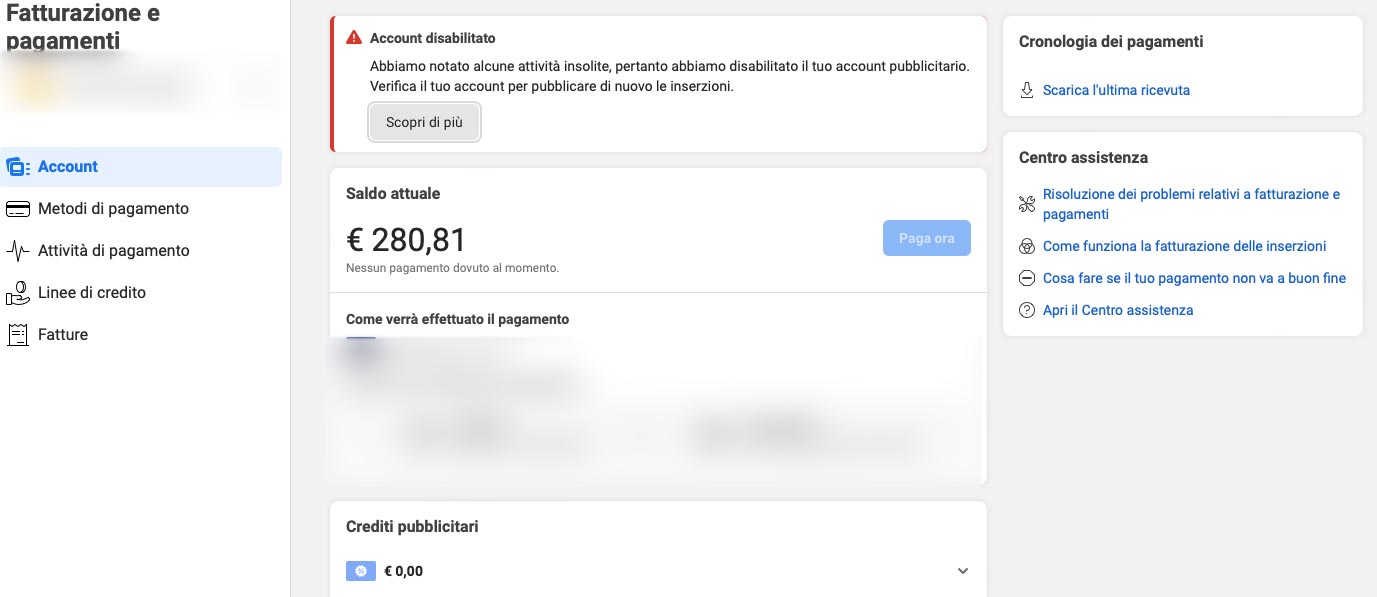
La prima cosa che ho fatto è stata quella di entrare nel suo Business Manager Facebook e controllare le varie risorse. Ed effettivamente ho notato che l’account pubblicitario del cliente era stato disabilitato come puoi vedere nello screenshot di seguito.
Puoi infatti leggere che l’account pubblicitario è disabilitato a causa del metodo di pagamento. Questo perché la carta collegata era una ricaricabile che non aveva tutto il credito richiesto. E direi per fortuna, altrimenti Facebook avrebbe preso i soldi e poi avremmo dovuto chiedere il rimborso.
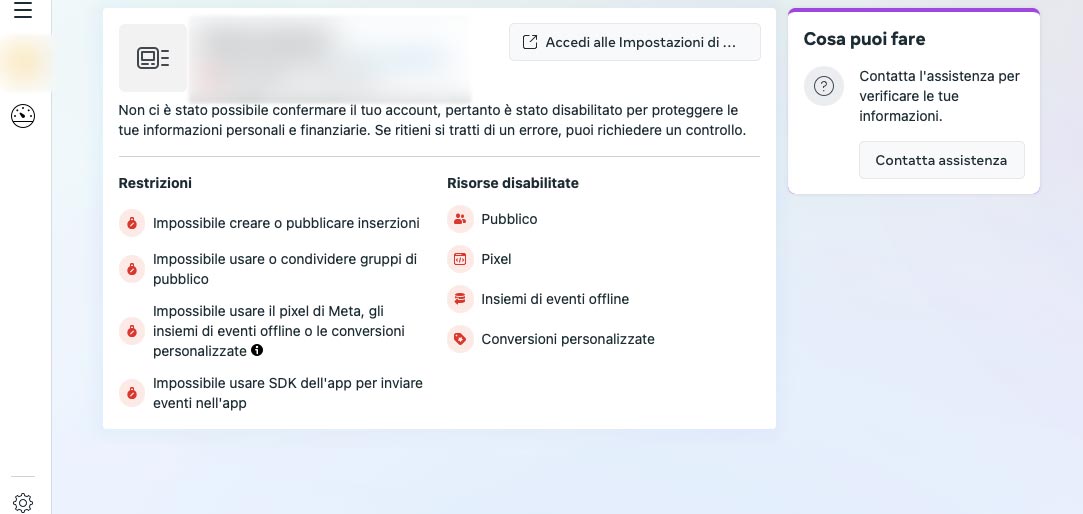
In effetti il cliente alcuni giorni prima, aveva notato delle attività insolite sul profilo Facebook. Attività insolita dovuta appunto all’hackeraggio. Gli hacker sono entrati nel profilo Facebook del cliente per poi arrivare nel Business Manager assumendo il ruolo di amministratori dell’account pubblicitario e poter gestire in totale libertà la carta del cliente per impostare le loro campagne pubblicitarie.
Abbiamo contattato l’assistenza di Facebook per segnalare il problema e richiedere un intervento. Facebook non ha mai addebitato questi costi ma ci sono voluti ben 6 mesi affinché il cliente ritornasse ad avere il pieno controllo dell’account pubblicitario.
Una volta rientrato in possesso dell’account pubblicitario, abbiamo potuto constatare che
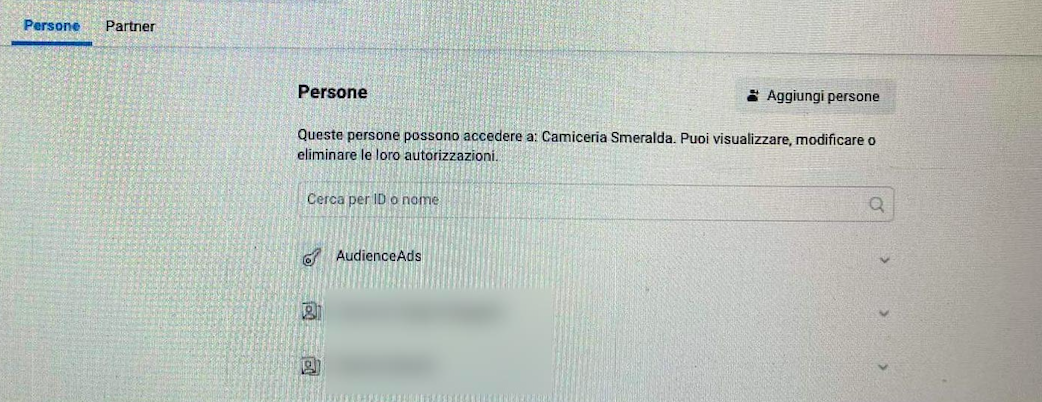
- Gli hacker erano riusciti ad accedere all’account pubblicitario del cliente (senza danneggiare la pagina o il profilo) come possiamo vedere dallo screenshot qui sotto: gli hacker si sono nominati AudicenceAds, e li abbiamo subito rimossi. La domanda è: perché non li abbia rimossi Facebook?
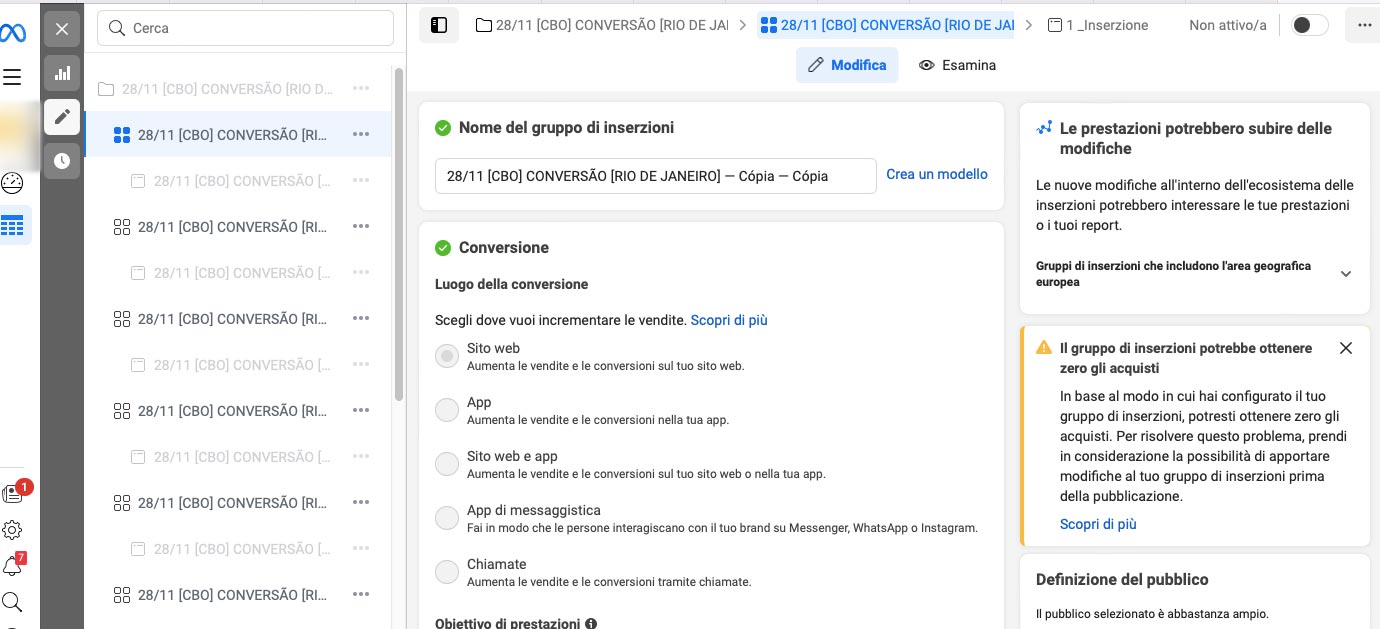
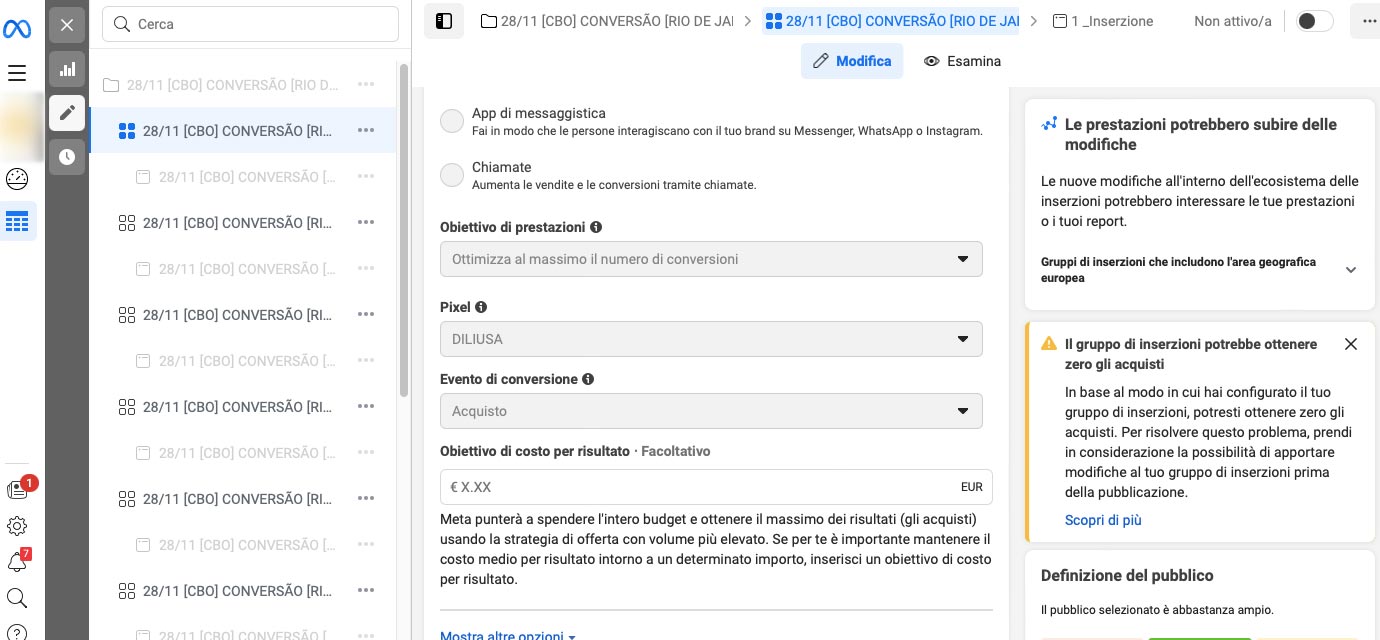
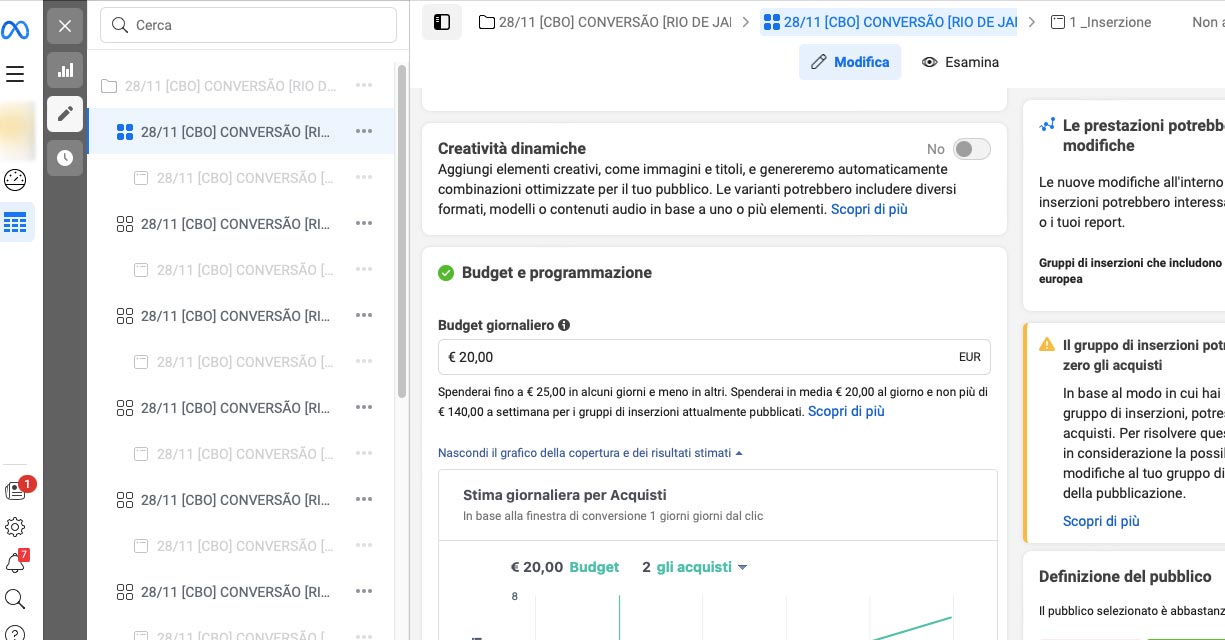
- Gli hacker avevano impostato diverse campagne con obiettivo conversioni / vendita su una loro landing page. E lo puoi vedere in questi screenshot. Campagne continuative, di cui una già attiva, con un costo per clic sul link di €2,32 e una spesa di € 206,46, l’altra non attiva strutturata in sottocampagne. Entrambe con obiettivo conversioni, indirizzate a Rio de Janeiro, a 20 euro al giorno. Puoi anche osservare l’annuncio.

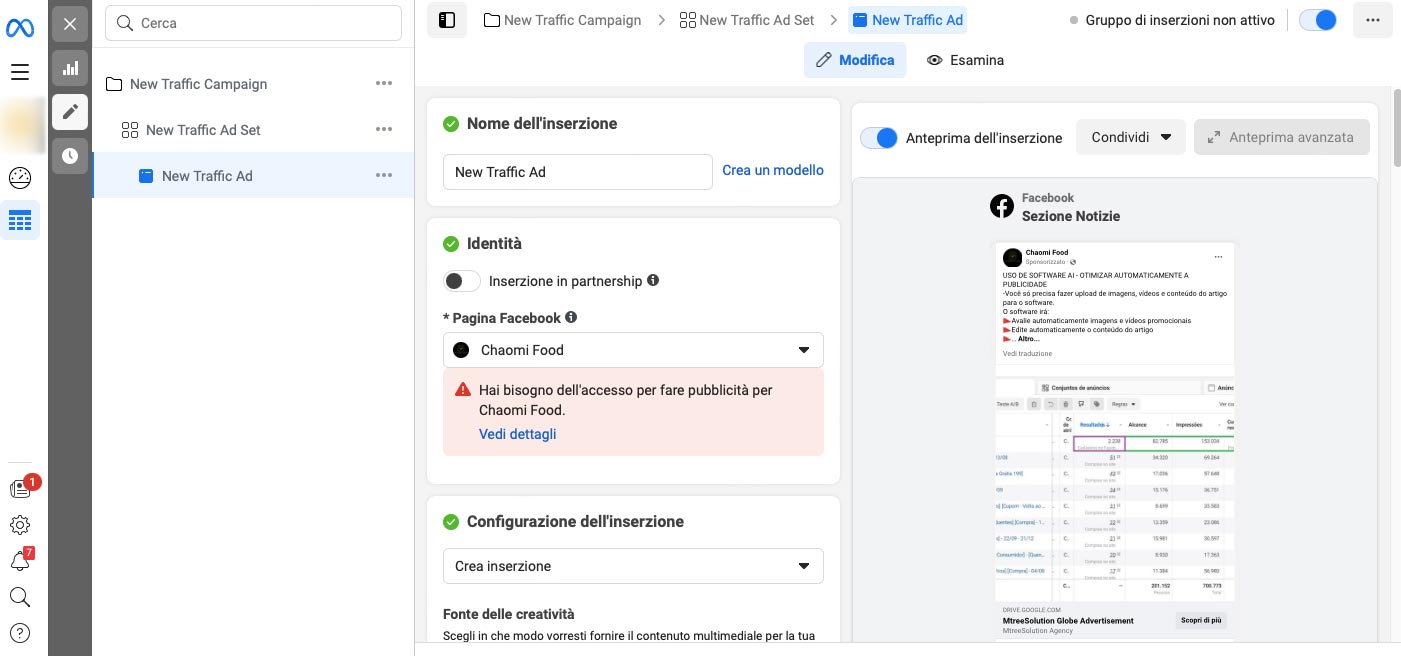
Qui sotto puoi vedere l’inserzione
E questo è l’importo speso per le campagne; spesa che il cliente non ha mai pagato perché appunto mai autorizzata.
Gli attacchi di questo tipo sono purtroppo molto comuni, e possono capitare. Tuttavia, esiste l’autenticazione a due fattori che aiuta a ridurre i rischi.
Oltre all’autenticazione a due fattori è buona norma anche seguire questi suggerimenti:
- Nominare più amministratori della pagine e degli account pubblicitari in modo che, se un amministratore non ha più l’accesso, l’altra persona può contattare l’assistenza.
- Prestare attenzione alle comunicazioni che arrivano via email, poiché è anche attraverso questo canale che Facebook invia gli avvisi di attività sospette sul nostro profilo.
- Non cliccare mai su link strani che arrivano anche da amici, via mail o tramite notifiche Facebook/Instagram.
L’episodio vissuto dal mio cliente mi ha dato un’ulteriore conferma di quanto sia importante essere consapevoli dei rischi legati alla sicurezza dei nostri account sui social media. È fondamentale prestare attenzione, adottare misure di prevenzione e agire prontamente in caso di eventuali violazioni. Poi il rischio c’è sempre, perché gli hacker sono costantemente alla ricerca di nuovi modi per migliorare le proprie attività illecite, ma almeno abbiamo fatto tutto quello che era possibile per tutelarci.
Nonostante le tempistiche di risoluzione del problema non siano state così brevi, l’account pubblicitario del cliente è stato recuperato ed ora è ritornato ad attivare campagne pubblicitarie.
Spero che questa esperienza possa esserti d’aiuto.